CERT-EU предупреди на ранливост во Java SE и OpenJDK што може да предизвика пад на системите, а во одредени услови и далечинско извршување код. Поправките се веќе објавени.
Безбедносен пропуст во Java SE и OpenJDK може да предизвика прекин на услугите, а под одредени услови и да овозможи напаѓач далечински да изврши код без автентикација, предупреди CERT-EU на 18 ноември.
Ранливоста CVE-2026-114938 има оценка 8,1 од 10. Oracle и проектот OpenJDK ги објавиле поправките на 17 ноември.
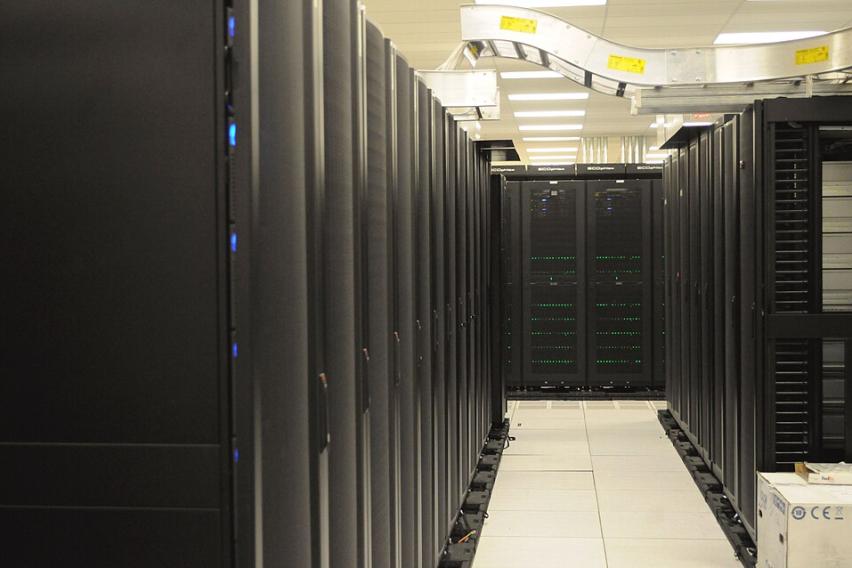
Серверски кабинети во NERSC, архивска фотографија од 2011 година, употребена како илустрација. Фото: Derrick Coetzee / Wikimedia Commons, CC0.
Прво да се ажурираат изложените системи
CERT-EU препорачува приоритетно ажурирање на апликациите достапни преку интернет, а потоа и рестартирање на Java-виртуелните машини.
Пропустот не ги засега сите конфигурации. Искористувањето зависи од одредени процесорски можности, активирана оптимизација и пристигнување податоци контролирани од напаѓачот до соодветниот декодер. Системите ARM64 не се засегнати, наведува предупредувањето.
Засегнати се повеќе изданија на Java и OpenJDK, вклучително и дистрибуции од други добавувачи. За производи со вградена Java-околина, поправката зависи и од ажурирањето што го обезбедува нивниот производител.