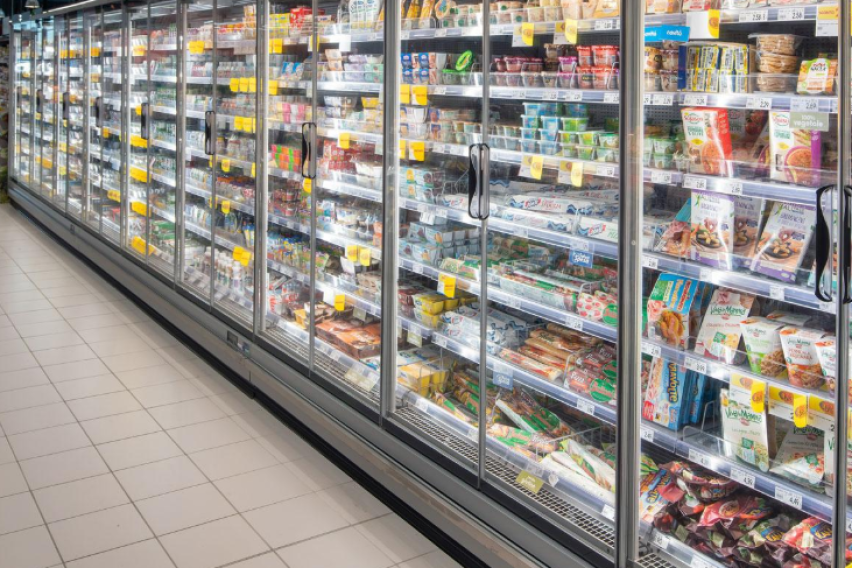
Сајбернападите врз системите за ладење во супермаркетите деновиве предизвикуваат големи нарушувања и милионски загуби низ Европа. По инцидентите во Франција и во други земји, каде што напаѓачите од далечина ги менувале температурите во фрижидерите и замрзнувачите и уништиле големи количества храна, јасно е дека сајберзаканите директно ја загрозуваат физичката опрема и синџирите на снабдување.
Во врска со безбедноста на современите системи за ладење што се контролираат од далечина преку интернет, пренесуваме стручен коментар на Владимир Дашченко, главен истражувач за безбедност во компанијата „Kaspersky“.
Сајберфизички системи и хроничен недостиг од основна заштита
Современите системи за ладење се типичен пример за сајберфизички системи. Тоа значи дека можат да се надгледуваат и контролираат од далечина, додека нивното ниво на безбедност често останува недоволно.
Во одредени случаи, производителите не применуваат ни основни заштитни мерки, како задолжителна примена на правила за лозинки, двофакторска автентикација и други стандардни безбедносни контроли. Покрај тоа, кај овие производи често постојат безбедносни слабости и во текот на развојот на софтверот и во самиот процес „SSDLC“ („Security Software Development Life Cycle“ – животен циклус на развој на безбеден софтвер).
Изложеност на интернет и лесна цел на специјализираните пребарувачи
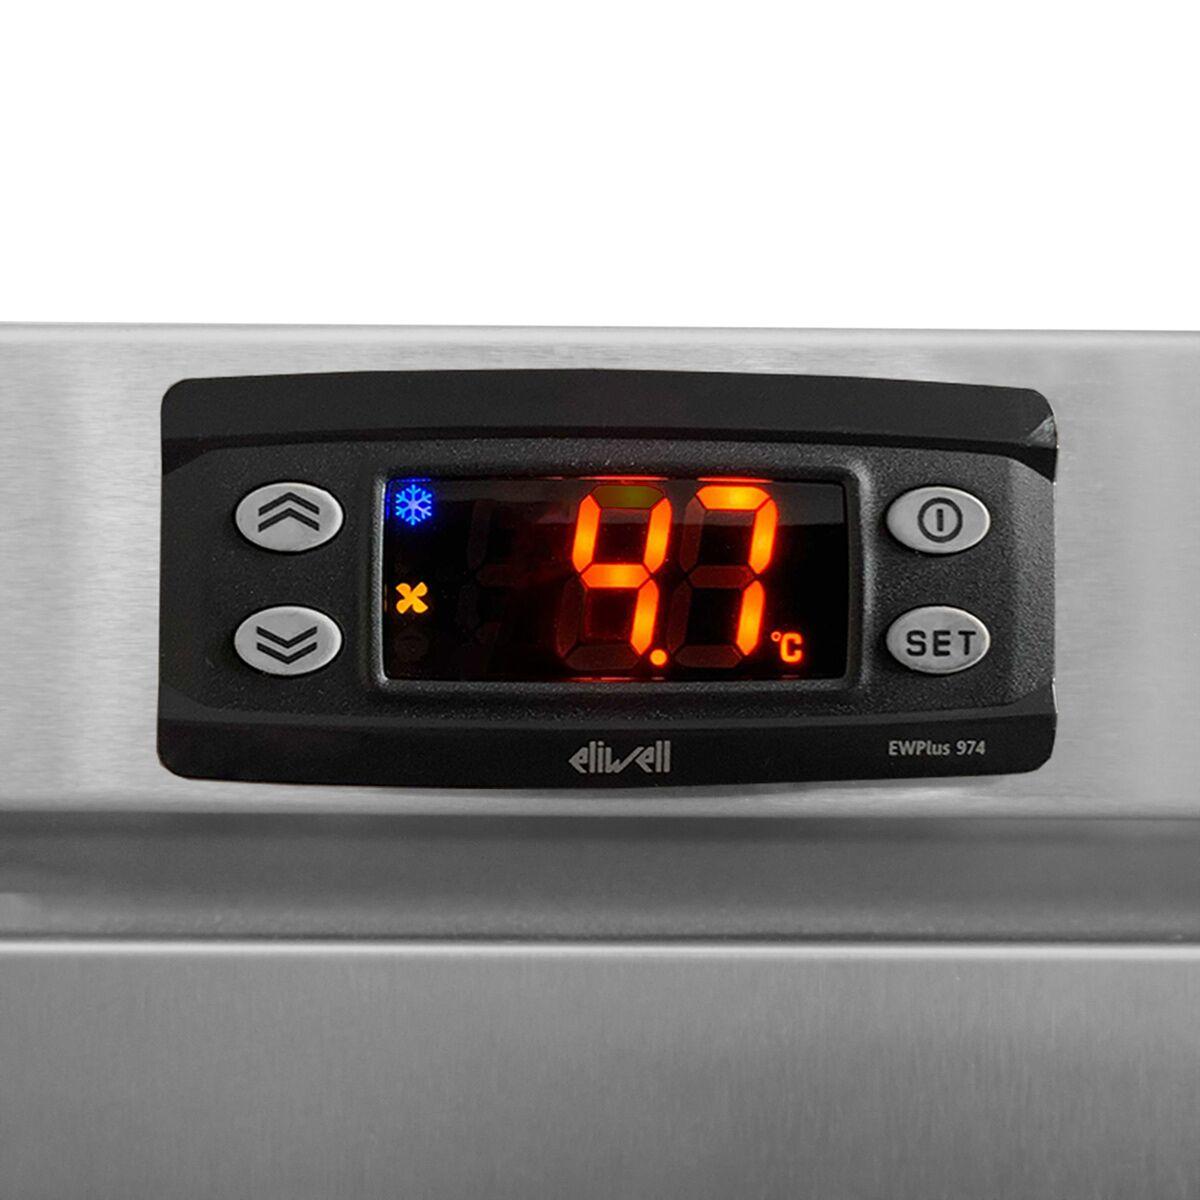
Ваквите сајберфизички системи, исто така, често се изложени на интернет, наместо да бидат соодветно изолирани од него. Контролните панели на системите за ладење, на пример, можат да се пронајдат преку пребарувачи како „Shodan“ и „Censys“, кои ги индексираат уредите достапни преку мрежата.
Информации за начинот на кој се овозможува далечинско извршување произволен код на контролните панели на системите за ладење се појавиле во јавно достапни извори уште пред извесно време.
Дополнителен проблем е што во одредени случаи производителите немаат функционален механизам со кој би обезбедиле брзо и редовно инсталирање на критичните безбедносни ажурирања. Со тоа на напаѓачите им се отвора реална можност за изведување ваков вид сајбернапади.
Клучни препораки за производителите и купувачите на опрема
На производителите им се препорачува безбедносните барања да ги вградат уште во фазата на проектирање и доследно да ги применуваат во текот на целиот развоен процес. Тоа подразбира избегнување директно изложување на уредите на интернет, воведување силни механизми за автентикација и обезбедување услови за навремено инсталирање на критичните безбедносни закрпи.
Од друга страна, купувачите и организациите што набавуваат ваков вид опрема мора активно да обрнуваат внимание на практиките за сајбербезбедност на самите добавувачи, пред сè на начинот на кој управуваат со безбедносните закрпи и го заштитуваат далечинскиот пристап до системите.